 RSS


Hàng triệu lượt tấn công khai thác lỗ hổng PHP, website toàn cầu báo động
VHO - Hai lỗ hổng nghiêm trọng của PHP khiến số lượt thử khai thác tăng lên hàng triệu, buộc nhiều cơ quan, doanh nghiệp trên thế giới khẩn cấp vá hệ thống.
Hàng loạt ngân hàng, hãng hàng không, cơ quan chính phủ và doanh nghiệp công nghệ tại nhiều quốc gia đang phải chạy đua với thời gian để khắc phục những lỗ hổng bảo mật nguy hiểm trong PHP, ngôn ngữ lập trình được sử dụng rộng rãi trên các website.
Đáng lo ngại, chỉ vài giờ sau khi thông tin được công bố, số lượt thử khai thác đã tăng đột biến, từ hàng nghìn lên hàng triệu. Nguy cơ không chỉ là website ngừng hoạt động mà còn bao gồm khả năng tin tặc chiếm quyền máy chủ và truy cập dữ liệu trái phép.
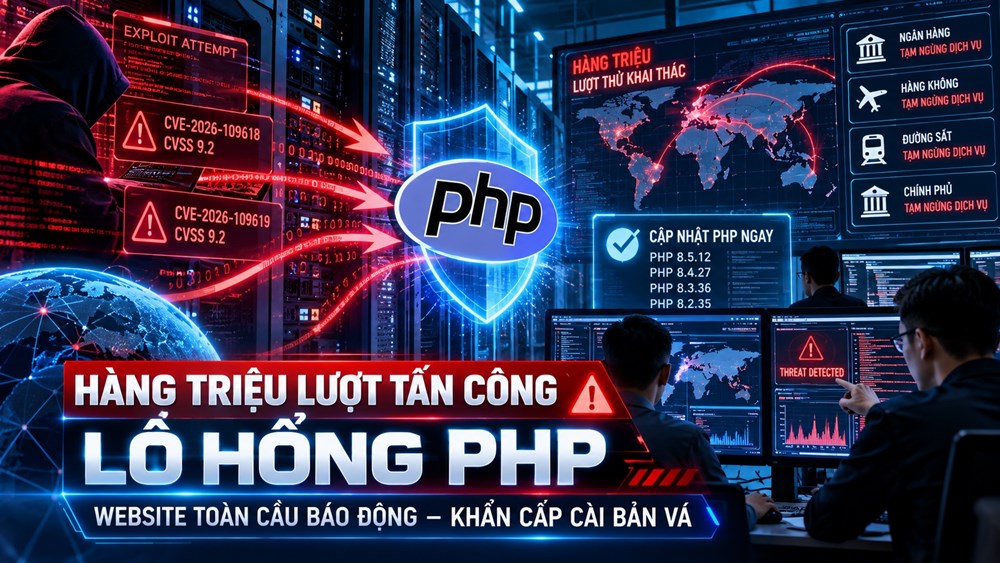
Theo thông tin cập nhật ngày 22.10.2026, hai lỗ hổng trong PHP đang tạo ra một trong những đợt ứng phó an ninh mạng đáng chú ý trên toàn cầu. Các nhà cung cấp dịch vụ đám mây, doanh nghiệp công nghệ và cơ quan quản lý tại nhiều quốc gia đồng loạt phát cảnh báo, yêu cầu đơn vị vận hành website kiểm tra hệ thống và cài đặt bản vá ngay khi có thể.
Lượt thử khai thác tăng lên hàng triệu chỉ sau vài giờ
Mức độ nghiêm trọng của sự việc được thể hiện rõ qua dữ liệu giám sát của Cloudflare, doanh nghiệp cung cấp dịch vụ bảo mật và hạ tầng Internet toàn cầu.
Theo ông Matthew Prince, Giám đốc điều hành Cloudflare, trong khoảng 10 giờ trước khi thông tin về lỗ hổng được công khai, hệ thống của công ty đã ghi nhận hàng nghìn lượt thử khai thác.
Tuy nhiên, chỉ 45 phút sau khi thông tin xuất hiện, số lượt thử đã tăng lên hàng chục nghìn. Sau hai giờ, con số tiếp tục vọt lên hàng trăm nghìn và nhanh chóng đạt mức hàng triệu lượt.
Diễn biến này cho thấy tốc độ phản ứng rất nhanh của các nhóm tấn công mạng khi thông tin về một lỗ hổng nghiêm trọng được tiết lộ, nhất là với công nghệ đang được sử dụng phổ biến trên Internet.
Dù vậy, hàng triệu lượt thử khai thác không đồng nghĩa hàng triệu website đã bị xâm nhập. Đây là số lần hệ thống bảo mật quan sát thấy những yêu cầu có dấu hiệu tìm cách lợi dụng lỗ hổng. Một website có thể bị thử tấn công nhiều lần, trong khi phần lớn các yêu cầu có thể bị chặn hoặc không đạt được mục đích.
Amazon cũng ghi nhận hoạt động khai thác đáng ngờ từ ngày 17.10, trước thời điểm các lỗ hổng được công bố rộng rãi. Thông tin này cho thấy nguy cơ tấn công có thể đã xuất hiện trong giai đoạn các nhà phát triển vẫn đang chuẩn bị bản vá.
Hai lỗ hổng được xác định mang mã CVE-2026-109618 và CVE-2026-109619, cùng được đánh giá ở mức nghiêm trọng với điểm CVSS 9,2 trên thang 10.
Các lỗ hổng liên quan đến cách PHP xử lý bộ nhớ khi xảy ra lỗi trong quá trình tiếp nhận và thực hiện yêu cầu từ website.
Thông thường, máy chủ cần cấp phát bộ nhớ để xử lý dữ liệu, sau đó giải phóng khi hoàn tất công việc. Tuy nhiên, khi quá trình xử lý bị gián đoạn, một số dữ liệu hoặc vùng nhớ có thể không được quản lý đúng cách.
Tin tặc có khả năng lợi dụng những điểm yếu này bằng cách gửi yêu cầu HTTP được thiết kế đặc biệt đến máy chủ sử dụng phiên bản PHP có lỗ hổng.
Trong trường hợp khai thác thành công, kẻ tấn công có thể khiến dịch vụ ngừng hoạt động, làm lộ thông tin hoặc thực thi mã độc từ xa mà không cần đăng nhập vào website trước đó.
Đặc biệt, một số phương thức khai thác có thể tác động đến hệ thống trước khi mã ứng dụng của website được thực thi. Đây là lý do việc chỉ cập nhật giao diện hoặc phần mềm quản lý nội dung chưa thể giải quyết tận gốc vấn đề.
PHP là ngôn ngữ lập trình phía máy chủ, được sử dụng trong nhiều hệ thống quản trị nội dung, cổng thông tin điện tử, website thương mại điện tử và ứng dụng trực tuyến.
Những nền tảng phổ biến như WordPress hay Magento có thể sử dụng PHP để vận hành các chức năng phía sau website. Vì vậy, nguy cơ không chỉ giới hạn ở các hệ thống do doanh nghiệp tự phát triển mà còn có thể liên quan đến những sản phẩm và dịch vụ tích hợp PHP.
Đáng chú ý, các lỗ hổng lần này được phát hiện với sự hỗ trợ của công cụ trí tuệ nhân tạo (AI). Những hệ thống AI đã góp phần tìm kiếm, phân tích và hỗ trợ quá trình khắc phục điểm yếu trong phần mềm.
Sự việc cho thấy AI đang trở thành công cụ quan trọng trong nghiên cứu bảo mật. Tuy nhiên, khi thông tin kỹ thuật bị công khai hoặc rò rỉ trước khi bản vá được triển khai đầy đủ, các công cụ tự động cũng có thể giúp bên tấn công nhanh chóng mở rộng hoạt động dò quét.
Ngân hàng, hàng không và dịch vụ chính phủ phải tạm ngừng hoạt động
Không lâu sau khi thông tin về hai lỗ hổng được công bố, nhiều tổ chức tại châu Á và châu Âu đã chủ động tạm dừng một phần dịch vụ trực tuyến để kiểm tra và xử lý nguy cơ.
Tại Nhật Bản, các doanh nghiệp lớn như Mitsubishi UFJ Financial Group, công ty chứng khoán Nomura, hãng hàng không All Nippon Airways (ANA) và East Japan Railway thông báo tạm ngừng một số dịch vụ Internet trong quá trình thực hiện biện pháp bảo mật khẩn cấp.
Một số website và hệ thống của tập đoàn Asahi Group Holdings cùng doanh nghiệp bảo hiểm Tokio Marine cũng bị tạm dừng để phục vụ đánh giá an toàn.
Không chỉ doanh nghiệp tư nhân, Bộ Tài chính Nhật Bản và Cơ quan Khí tượng Nhật Bản cũng tạm ngừng một phần dịch vụ trực tuyến nhằm triển khai biện pháp bảo vệ. Cơ quan Thuế quốc gia Nhật Bản áp dụng biện pháp tạm dừng hệ thống trong quá trình ứng phó.
Các động thái này phản ánh mức độ phụ thuộc lớn của nhiều lĩnh vực thiết yếu vào những nền tảng phần mềm được phát triển từ nhiều năm trước.
Tại châu Âu, tập đoàn viễn thông Orange của Pháp thông báo tạm ngừng truy cập một số website và ứng dụng sử dụng PHP tại các đơn vị thành viên.
Ở Phần Lan, Valtori, đơn vị cung cấp dịch vụ công nghệ thông tin cho cơ quan nhà nước, cũng phải tạm ngừng một số dịch vụ công trực tuyến để triển khai bản vá.
Việc khôi phục được thực hiện từng bước sau khi các hệ thống hoàn tất cập nhật và kiểm tra. Đại diện Valtori cho biết quá trình đưa toàn bộ dịch vụ trở lại trạng thái bình thường có thể kéo dài nhiều ngày, thậm chí nhiều tuần đối với những hệ thống phức tạp.
Tuy nhiên, Valtori khẳng định việc tạm dừng dịch vụ là biện pháp phòng ngừa, không phải hậu quả của một vụ xâm nhập đã được xác nhận.
Đây là điểm cần được phân biệt khi đánh giá mức độ ảnh hưởng của sự cố. Một cơ quan hoặc doanh nghiệp chủ động ngừng website để bảo mật không đồng nghĩa hệ thống đã bị tin tặc kiểm soát hoặc dữ liệu của người dùng bị đánh cắp.
Trong khi đó, các cơ quan quản lý tại Trung Quốc và Hàn Quốc cũng triển khai những biện pháp ứng phó khẩn cấp.
Cơ quan quản lý công nghiệp và công nghệ thông tin Trung Quốc yêu cầu các tổ chức kiểm tra những hệ thống sử dụng PHP, cập nhật lên phiên bản an toàn và tăng cường giám sát dấu hiệu tấn công. Những đơn vị có nguy cơ lộ thông tin xác thực được khuyến nghị kiểm tra, thay đổi mật khẩu hoặc khóa truy cập khi cần thiết.
Hàn Quốc nâng mức cảnh báo an ninh mạng đối với khu vực tư nhân và kích hoạt những biện pháp ứng phó nhằm hạn chế nguy cơ lỗ hổng bị khai thác.
Làn sóng ứng phó trên diện rộng cho thấy một điểm yếu trong phần mềm nền tảng có thể tạo ra tác động dây chuyền đến nhiều dịch vụ tưởng như không liên quan.
Một website ngân hàng, cổng thông tin chính phủ hay ứng dụng đặt vé có thể sử dụng những công nghệ khác nhau ở phần giao diện, nhưng vẫn phụ thuộc vào cùng một thành phần PHP để thực hiện các chức năng phía máy chủ.
Chính sự phụ thuộc này khiến việc xử lý lỗ hổng trở nên phức tạp, đặc biệt với các hệ thống cũ, thiếu tài liệu kỹ thuật hoặc đã trải qua nhiều lần nâng cấp.
Đối với doanh nghiệp lớn, việc cài đặt bản vá cần được kiểm thử kỹ để tránh làm gián đoạn hoạt động. Trong khi đó, những tổ chức nhỏ có thể gặp khó khăn vì thiếu nhân sự chuyên môn hoặc không nắm rõ phiên bản phần mềm đang sử dụng.
Vì vậy, thách thức không chỉ là có bản vá hay chưa, mà còn là xác định đúng những hệ thống bị ảnh hưởng và bảo đảm việc cập nhật không tạo ra lỗi mới trong quá trình vận hành.
Website và báo điện tử Việt Nam cần kiểm tra, cài bản vá PHP khẩn cấp
Theo thông báo phát hành ngày 21.10.2026, nhóm phát triển PHP đã cung cấp các bản cập nhật bảo mật dành cho những nhánh phần mềm còn được hỗ trợ.
Cụ thể, các phiên bản đã khắc phục hai lỗ hổng nghiêm trọng gồm PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 và PHP 8.2.35.
Đối với những hệ thống vẫn sử dụng các phiên bản cũ hơn, đặc biệt từ PHP 8.1 trở về trước, nguy cơ còn phức tạp do nhiều nhánh phần mềm đã kết thúc vòng đời hỗ trợ chính thức.
Các đơn vị sử dụng PHP cũ cần làm việc với nhà cung cấp hệ điều hành, dịch vụ lưu trữ hoặc đơn vị quản trị hệ thống để xác định có bản vá được cung cấp riêng hay không. Trường hợp không có bản vá phù hợp, cần xây dựng phương án nâng cấp sang phiên bản còn được hỗ trợ.
Đối với các cơ quan, doanh nghiệp tại Việt Nam, việc kiểm kê hệ thống nên được ưu tiên thực hiện ngay, nhất là những website cung cấp dịch vụ công, giao dịch tài chính, thương mại điện tử hoặc xử lý dữ liệu cá nhân.
Các đơn vị không nên chỉ kiểm tra website chính mà cần rà soát cả hệ thống quản trị nội bộ, tên miền phụ, các trang dịch vụ ít sử dụng, máy chủ thử nghiệm và những phần mềm của nhà cung cấp thứ ba có tích hợp PHP.
Riêng với các cơ quan báo điện tử, nguy cơ có thể xuất hiện tại hệ thống quản trị nội dung (CMS), trang chuyên đề, trang tra cứu, cổng đăng ký tài khoản, hệ thống quảng cáo hoặc các dịch vụ được xây dựng từ những nền tảng cũ.
Ngay cả khi giao diện website chính không được phát triển trực tiếp bằng PHP, những thành phần phụ trợ vẫn có thể sử dụng ngôn ngữ này.
Vì vậy, bộ phận công nghệ cần xác định phiên bản PHP thực tế đang vận hành trên từng máy chủ và môi trường triển khai, không chỉ dựa vào thông tin phiên bản hiển thị trong bảng quản trị website.
Với các hệ thống do nhà cung cấp dịch vụ lưu trữ quản lý, doanh nghiệp cần xác nhận thời điểm bản vá được áp dụng và yêu cầu bằng chứng kiểm tra sau cập nhật.
Một lưu ý quan trọng là hai lỗ hổng nằm trong chính môi trường thực thi PHP. Do đó, việc cập nhật WordPress, thay đổi giao diện hoặc nâng cấp plugin không thể thay thế thao tác vá thành phần PHP trên máy chủ.
Các đơn vị sử dụng dịch vụ tường lửa ứng dụng web (WAF) cũng không nên chủ quan.
Cloudflare cho biết đã triển khai những quy tắc bảo vệ nhằm phát hiện, ngăn chặn các phương thức khai thác liên quan đến hai lỗ hổng. Biện pháp này được áp dụng cho các khách hàng đang sử dụng WAF của hãng, kể cả một số gói miễn phí.
Tuy nhiên, WAF chỉ là lớp bảo vệ bổ sung, không khắc phục điểm yếu nằm bên trong phần mềm. Khi xuất hiện phương thức khai thác mới hoặc lưu lượng tấn công không đi qua lớp bảo vệ, hệ thống chưa được vá vẫn có nguy cơ bị ảnh hưởng.
Với những máy chủ chưa thể cập nhật ngay, đơn vị vận hành cần đánh giá khả năng tạm thời hạn chế truy cập từ Internet, cô lập dịch vụ có nguy cơ cao hoặc áp dụng những biện pháp phòng vệ phù hợp cho đến khi hoàn tất cài đặt và kiểm tra bản vá.
Đồng thời, cần tăng cường theo dõi nhật ký truy cập web, nhật ký lỗi PHP và những hoạt động bất thường trên máy chủ. Các dấu hiệu như phát sinh tiến trình lạ, thay đổi tệp ngoài kế hoạch, kết nối ra ngoài không rõ nguyên nhân hoặc xuất hiện tài khoản quản trị mới cần được xác minh.
Trong trường hợp nghi ngờ có xâm nhập, đơn vị quản trị nên bảo toàn nhật ký và các bằng chứng kỹ thuật trước khi thực hiện biện pháp xử lý có thể làm mất dấu vết.
Bên cạnh đó, việc sao lưu dữ liệu, chuẩn bị phương án khôi phục hệ thống và kiểm tra tính toàn vẹn của các bản sao lưu cũng cần được thực hiện, đặc biệt đối với cơ quan có yêu cầu cung cấp thông tin, dịch vụ liên tục.
Đối với báo điện tử, sự cố của hệ thống quản trị không chỉ gây gián đoạn xuất bản mà còn có thể ảnh hưởng đến dữ liệu bài viết, tài khoản phóng viên, biên tập viên và thông tin của người dùng.
Việc chuẩn bị phương án chuyển đổi máy chủ, khôi phục dữ liệu và duy trì hoạt động của tòa soạn khi có sự cố vì thế cần được xem là một phần trong quy trình bảo đảm an toàn thông tin.
Đến thời điểm cập nhật, chưa có thông tin được xác minh cho thấy một cơ quan hoặc doanh nghiệp cụ thể tại Việt Nam đã bị xâm nhập thành công do hai lỗ hổng PHP vừa được công bố.
Tuy nhiên, phạm vi ảnh hưởng rộng và tốc độ gia tăng các lượt thử khai thác trên toàn cầu cho thấy các đơn vị đang sử dụng PHP không nên chờ đến khi xuất hiện sự cố mới triển khai biện pháp bảo vệ.
Sự việc cũng là lời cảnh báo về những rủi ro từ phần mềm nền tảng đã tồn tại lâu năm. Một hệ thống dù vận hành ổn định trong nhiều năm vẫn có thể xuất hiện nguy cơ nghiêm trọng khi những điểm yếu chưa từng được phát hiện bị công khai.
Trong bối cảnh công cụ AI ngày càng giúp đẩy nhanh cả nghiên cứu bảo mật và hoạt động tìm kiếm lỗ hổng, khoảng thời gian từ lúc công bố đến khi xuất hiện các cuộc tấn công có thể ngày càng ngắn.
Vì vậy, đối với các cơ quan và doanh nghiệp, ưu tiên hiện nay là kiểm kê chính xác hệ thống, cài bản vá PHP phù hợp, kiểm tra dấu hiệu bị khai thác và duy trì khả năng ứng phó nếu xảy ra sự cố. Đây là những biện pháp quan trọng để giảm thiểu rủi ro trong đợt tấn công đang được ghi nhận trên phạm vi toàn cầu.
Đọc tiếp
Đông Nam Á bùng nổ nhu cầu AI
Hải Phòng tăng tốc phát triển VNeID, hướng tới phủ kín tài khoản mức độ 2
Tuần lễ Số quốc tế Việt Nam 2026 diễn ra tại Quảng Ninh từ ngày 28 đến 30.10
Trung Quốc ra mắt robot vệ sĩ có khả năng khống chế kẻ tấn công, nâng ô tô
Sơn La tập huấn ứng dụng AI trong truyền thông chính sách
Meta bị kiện tại Australia vì cáo buộc Facebook, Instagram gây hại cho trẻ em
Tin tặc dùng AI tấn công Microsoft 365, có nơi bị chiếm quyền chỉ sau 3 giờ
Apple Watch Ultra 4 sắp bán tại Việt Nam giá 23,9 triệu đồng, có gì mới so với Ultra 3?
Tai nghe đang khiến giới trẻ trở nên xa cách với mọi người?