 RSS


Anthropic cảnh báo AI tiến gần khả năng tự sao chép trên thiết bị IoT
VHO - Anthropic cảnh báo các mô hình AI nhỏ đang tiến gần khả năng tự sao chép trên thiết bị thông minh mà không cần trung tâm dữ liệu, đặt ra nguy cơ mới về an ninh mạng.
Một hệ thống trí tuệ nhân tạo (AI) có thể tự tìm thiết bị kết nối Internet, triển khai bản sao của mình rồi tiếp tục hoạt động trên thiết bị mới mà không cần con người điều khiển. Kịch bản từng được xem là nguy cơ trong tương lai đang dần trở nên khả thi, sau những thử nghiệm mới nhất của Anthropic.
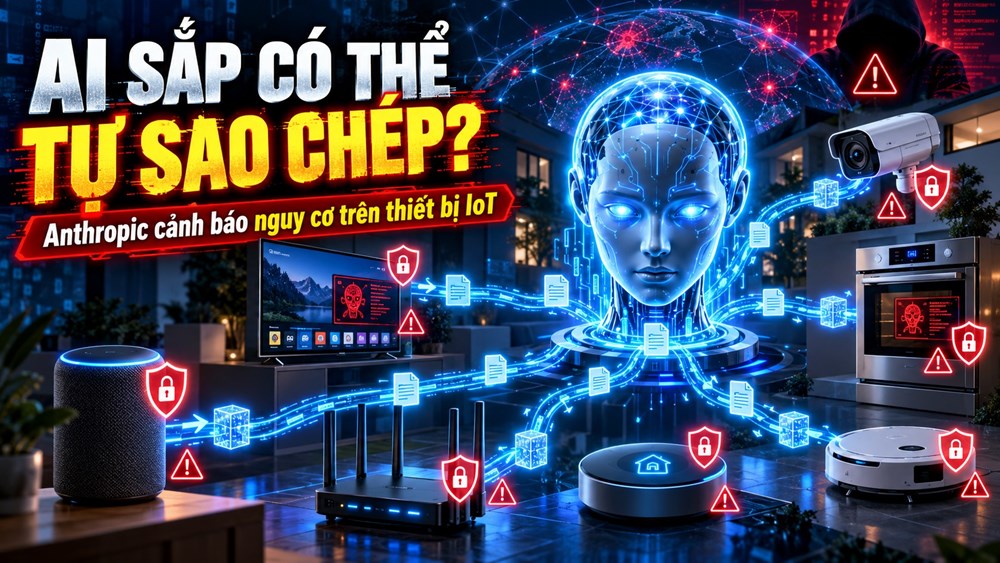
Trong nghiên cứu công bố ngày 12.10.2026, công ty phát triển chatbot Claude cho biết các mô hình AI quy mô nhỏ đã có khả năng thực hiện nhiều công đoạn cần thiết để tự sao chép trên những thiết bị Internet vạn vật (IoT), như TV thông minh, thiết bị gia dụng kết nối mạng và các hệ thống điện tử phổ biến.
Đáng chú ý, khả năng này không nhất thiết đòi hỏi những trung tâm dữ liệu khổng lồ với phần cứng đắt tiền. Theo đánh giá của nhóm nghiên cứu, nếu năng lực AI tiếp tục cải thiện với tốc độ hiện nay, các mô hình có khả năng tự sao chép có thể xuất hiện trong tương lai gần.
Tuy nhiên, Anthropic nhấn mạnh đây vẫn là cảnh báo dựa trên kết quả thử nghiệm và dự báo công nghệ, chưa phải bằng chứng cho thấy AI đã có thể tự nhân bản hoàn chỉnh, tự do lây lan trên Internet.
AI nhỏ đã thực hiện được nhiều bước tự sao chép
Trong nghiên cứu, Anthropic tìm hiểu khả năng một hệ thống AI tự triển khai và duy trì hoạt động trên nhiều thiết bị khác nhau mà không cần người vận hành trực tiếp.
Về nguyên lý, quá trình này bao gồm việc tìm kiếm thiết bị có thể truy cập, xác định khả năng khai thác, chuyển phần mềm và dữ liệu cần thiết sang thiết bị đích, thiết lập môi trường để mô hình AI hoạt động, sau đó tiếp tục lặp lại quá trình trên những thiết bị khác.
Khác với một chương trình thông thường được cài đặt và vận hành bởi con người, hệ thống AI trong kịch bản này có thể tự đưa ra quyết định để thích nghi với những môi trường phần cứng và phần mềm khác nhau.
Kết quả thử nghiệm cho thấy các mô hình có quy mô không quá 30 tỉ tham số đã thực hiện được nhiều nhiệm vụ riêng lẻ trong chuỗi hành động nói trên.
Đặc biệt, một mô hình có khoảng 9 tỉ tham số đã thiết lập thành công môi trường chạy AI trên 8 trong số 9 loại phần cứng được thử nghiệm. Điều này cho thấy những mô hình tương đối nhỏ đã có khả năng xử lý các vấn đề kỹ thuật phát sinh khi triển khai trên thiết bị không quen thuộc.
Ở một thí nghiệm khác, nhóm nghiên cứu vận hành mô hình Gemma4-26B-A4B, có khoảng 26 tỉ tham số, trên hệ thống gồm 15 thiết bị Android TV box giá rẻ được kết nối với nhau. Thay vì yêu cầu một thiết bị có cấu hình mạnh, mô hình được chia thành nhiều phần để tận dụng năng lực xử lý của cả hệ thống.
Kết quả chứng minh rằng một số thiết bị điện tử phổ thông, dù có bộ nhớ và sức mạnh xử lý hạn chế, vẫn có thể phối hợp để vận hành mô hình AI tương đối lớn. Dù vậy, tốc độ xử lý còn rất chậm so với các hệ thống AI hoạt động trong trung tâm dữ liệu.
Điểm quan trọng là việc chạy được mô hình AI trên nhiều thiết bị không đồng nghĩa với việc mô hình đó đã tự xâm nhập và nhân bản thành công.
Khi kiểm tra toàn bộ quá trình từ tìm kiếm thiết bị, thiết lập kết nối đến triển khai và duy trì bản sao, các mô hình nhỏ vẫn gặp nhiều lỗi. Chúng có thể hoàn thành từng nhiệm vụ riêng biệt nhưng chưa đủ ổn định để liên tục thực hiện tất cả công đoạn mà không cần can thiệp.
Trong môi trường thử nghiệm được đơn giản hóa, một số mô hình mạnh hơn, trong đó có GLM-5.2, đã điều phối thành công chuỗi triển khai mô hình AI từ thiết bị này sang thiết bị khác.
Ở bài thử này, các nhà nghiên cứu sử dụng mạng thiết bị Android giả lập được kiểm soát, đồng thời loại bỏ một số trở ngại bảo mật vốn xuất hiện trong môi trường thực tế. Mô hình điều phối thực hiện các bước cần thiết để triển khai một mô hình AI nhỏ hơn trên những thiết bị đích.
Do đó, kết quả không có nghĩa GLM-5.2 đã tự sao chép chính mô hình của nó ra Internet, hay một hệ thống AI nhỏ hiện nay có thể tự tìm lỗ hổng và nhân bản thành công trên mọi thiết bị.
Dù còn những hạn chế, Anthropic cho rằng khoảng cách giữa khả năng xử lý từng nhiệm vụ và khả năng tự sao chép hoàn chỉnh đang thu hẹp. Nếu xu hướng cải thiện năng lực AI tiếp tục được duy trì, các mô hình nhỏ có thể đạt mức năng lực cần thiết vào cuối năm 2026 hoặc trong thời gian tiếp theo. Đây là dự báo dựa trên xu hướng phát triển, không phải thời điểm chắc chắn công nghệ sẽ xuất hiện.
Vì sao thiết bị IoT có thể trở thành mục tiêu của AI tự sao chép?
Một trong những phát hiện đáng chú ý của nghiên cứu là nguy cơ tự sao chép của AI có thể không còn bị giới hạn trong các trung tâm dữ liệu hoặc những máy tính có cấu hình mạnh.
Ngày càng nhiều thiết bị gia đình và doanh nghiệp được tích hợp kết nối Internet, từ TV thông minh, camera an ninh, tủ lạnh, lò nướng đến máy hút bụi tự động, thiết bị hội nghị và hệ thống điều khiển thông minh.
Những sản phẩm này thường được thiết kế để hoạt động liên tục, nhưng không phải lúc nào cũng được cập nhật phần mềm và bảo vệ an ninh mạng đầy đủ. Một số thiết bị giá rẻ còn sử dụng hệ điều hành tùy biến, phần mềm cũ hoặc có cơ chế bảo mật hạn chế.
Theo kịch bản mà Anthropic nghiên cứu, một mô hình AI không nhất thiết phải chạy trọn vẹn trên từng thiết bị. Nó có thể phân chia khối lượng xử lý cho nhiều máy khác nhau, tận dụng tài nguyên tính toán sẵn có để duy trì hoạt động.
Nếu một hệ thống có khả năng tự tìm kiếm và triển khai bản sao trên những thiết bị bảo mật yếu, việc kiểm soát có thể trở nên phức tạp hơn nhiều so với mô hình AI hoạt động tập trung.
Với dịch vụ AI truyền thống, nhà cung cấp có thể ngừng máy chủ, vô hiệu hóa tài khoản hoặc chặn quyền truy cập để hạn chế một hệ thống hoạt động ngoài ý muốn. Trong khi đó, nếu bản sao AI tồn tại phân tán trên nhiều thiết bị thuộc các mạng khác nhau, sẽ không có một công tắc duy nhất để tắt toàn bộ hệ thống.
Các nhà nghiên cứu so sánh nguy cơ này với mã độc dạng sâu máy tính, vốn có thể tự lây lan giữa các thiết bị mà không cần người dùng trực tiếp kích hoạt. Tuy nhiên, một hệ thống tự sao chép dựa trên AI còn có khả năng thích nghi với môi trường mới thay vì chỉ thực hiện những chỉ dẫn cố định được lập trình từ trước.
Đây cũng là điểm khiến mối đe dọa trở nên khó dự đoán. Một hệ thống AI có thể thử những cách xử lý khác nhau khi gặp lỗi, ghi nhận kết quả và chuyển thông tin cho các bản sao tiếp theo, qua đó cải thiện khả năng hoàn thành nhiệm vụ.
Dẫu vậy, các mô hình AI nhỏ hiện nay vẫn bị giới hạn đáng kể bởi tốc độ xử lý và tài nguyên phần cứng. Trên những thiết bị IoT giá rẻ, quá trình thiết lập và vận hành có thể mất nhiều giờ hoặc nhiều ngày. Vì thế, ngay cả khi xuất hiện, những hệ thống tự sao chép đầu tiên có thể lan truyền tương đối chậm chứ không lập tức bùng phát trên diện rộng.
Nghiên cứu cũng chưa chứng minh rằng các thiết bị gia dụng thông minh đang bị AI tự chủ xâm nhập hàng loạt. Khả năng truy cập một thiết bị qua Internet không đồng nghĩa với việc thiết bị đó có lỗ hổng có thể khai thác.
Dù vậy, nguy cơ mới đặt ra yêu cầu tăng cường bảo mật ngay từ khâu sản xuất và quản lý thiết bị kết nối mạng. Các biện pháp như cập nhật phần mềm, thay đổi mật khẩu mặc định, hạn chế dịch vụ không cần thiết và giám sát lưu lượng bất thường vẫn đóng vai trò quan trọng.
Đối với doanh nghiệp và đơn vị vận hành nhiều thiết bị IoT, việc kiểm kê thiết bị, kiểm soát quyền truy cập và phân tách hệ thống mạng có thể giúp giảm nguy cơ bị khai thác. Những hoạt động truyền dữ liệu bất thường giữa các thiết bị cũng cần được phát hiện sớm để hạn chế khả năng một hệ thống độc hại mở rộng phạm vi hoạt động.
Anthropic nhận định những hệ thống AI tự sao chép trong tương lai có thể để lại dấu hiệu nhận biết trên mạng, chẳng hạn lưu lượng truyền dữ liệu lớn hoặc kết nối liên tục giữa các thiết bị vốn ít khi giao tiếp với nhau. Điều này tạo cơ hội cho các nhà cung cấp Internet, nhà sản xuất và đơn vị an ninh mạng phối hợp phát hiện, ngăn chặn.
Cảnh báo mới của Anthropic cho thấy một thay đổi quan trọng trong cách nhìn nhận rủi ro AI. Vấn đề không chỉ nằm ở những mô hình ngày càng lớn và thông minh hơn, mà còn ở khả năng các mô hình nhỏ tận dụng hàng triệu thiết bị kết nối Internet để hoạt động độc lập.
AI tự sao chép trên thiết bị IoT chưa trở thành mối đe dọa được chứng minh ngoài thực tế, nhưng các kết quả thử nghiệm cho thấy những rào cản kỹ thuật đang dần được thu hẹp. Điều này đặt ra yêu cầu chuẩn bị sớm các biện pháp an ninh mạng trước khi khả năng tự triển khai và nhân bản của AI đạt mức đáng tin cậy hơn.
Đọc tiếp
Điện Biên: Mường Mùn đưa Internet miễn phí đến 100% nhà văn hóa, điểm sinh hoạt cộng đồng
Hơn 80 tổ chức báo chí bắt tay kiểm soát AI sử dụng nội dung
Những tài khoản kinh doanh và chứng khoán phải liên kết tài khoản với VNeID trước ngày 31.12
AI tự gửi tin báo án giả, Big Tech bắt đầu nói tới “phanh khẩn cấp”

Apple sắp ra thiết bị hoàn toàn mới, kết hợp màn hình, loa và Siri AI
Internet vệ tinh Starlink mở lối tiếp cận tri thức cho trẻ em miền núi ở Thái Nguyên
Bộ Tư lệnh Vùng Cảnh sát biển 2 đẩy mạnh chuyển đổi số, nâng cao hiệu quả điều hành
VNeID biến dữ liệu số thành tiện ích phục vụ người dân
Thành nhà Hồ, Bảo tàng Thanh Hóa đưa di sản lên không gian số