Bạn vừa chuyển tiền theo hướng dẫn của một người lạ, nhập tài khoản ngân hàng vào website đáng ngờ hoặc cài ứng dụng do người tự xưng là nhân viên ngân hàng gửi tới. Vài phút sau mới nhận ra có thể mình đã mắc bẫy. Đây không phải lúc tiếp tục tranh luận với đối tượng hay tìm cách “gỡ tiền”, mà cần nhanh chóng khóa những con đường kẻ gian có thể tiếp tục khai thác.
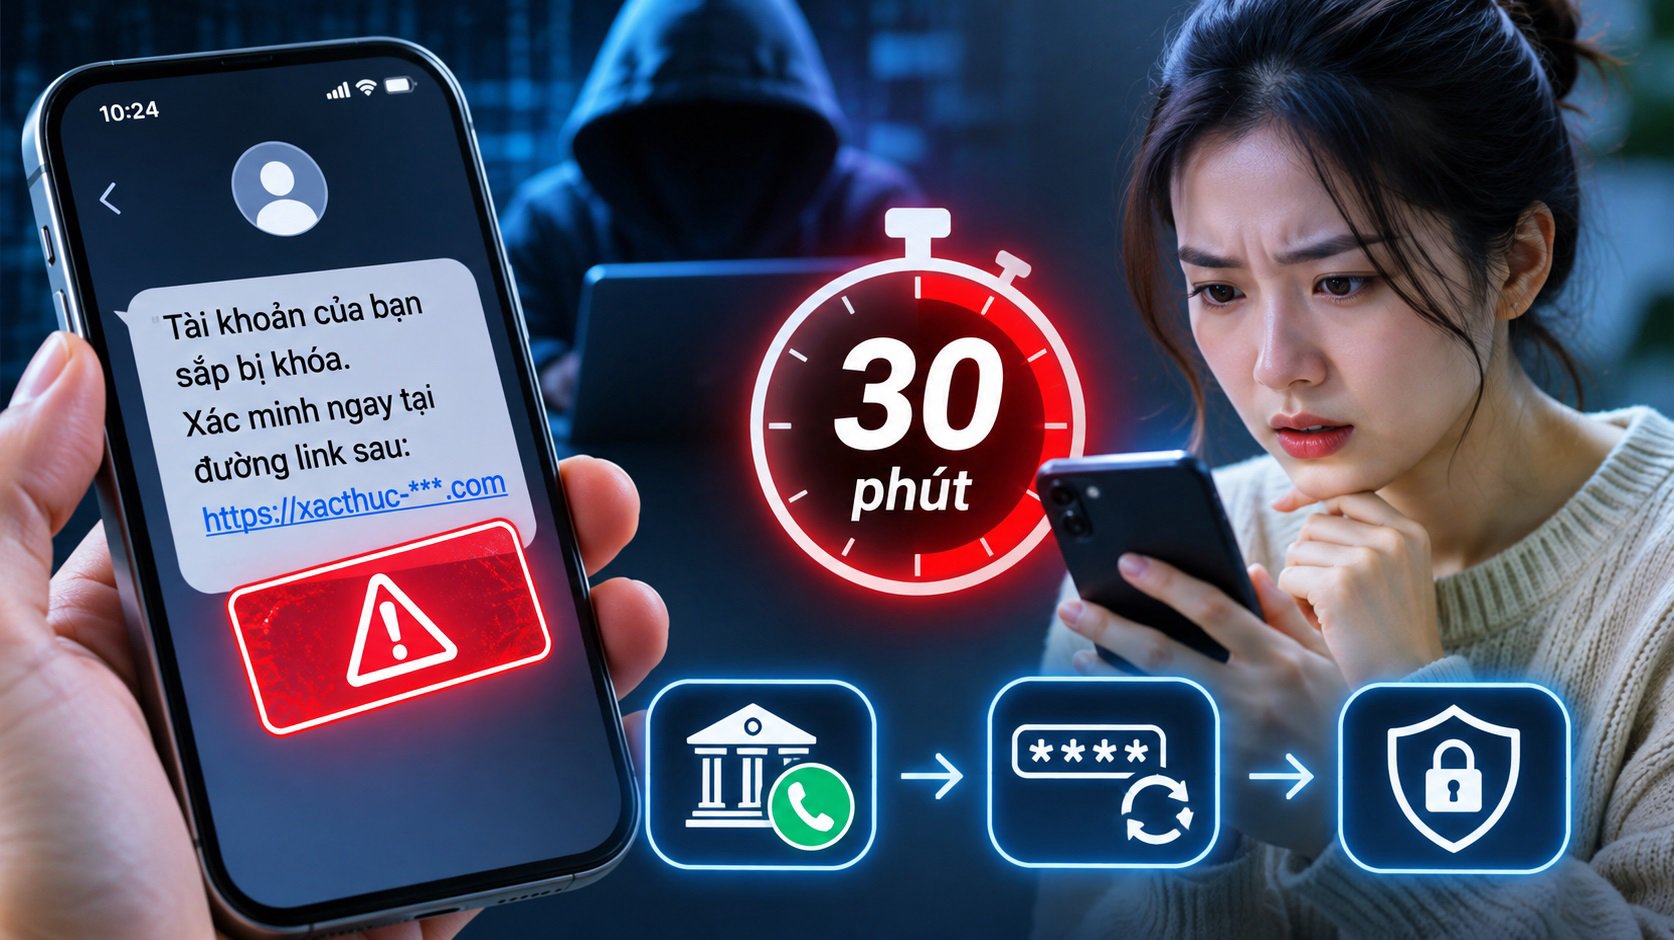
30 phút đầu có thể quyết định thiệt hại dừng ở đâu
Một nghiên cứu quốc tế về lừa đảo qua ứng dụng nhắn tin cho thấy 52% các vụ thành công diễn ra trong chưa đầy 30 phút, tính từ thời điểm đối tượng tiếp cận tới lúc tiền hoặc dữ liệu cá nhân bị lấy đi. Khoảng 1 trong 7 vụ chỉ mất chưa tới 5 phút. Thiệt hại trung bình của một nạn nhân trong khảo sát là 733 USD.
Đây không phải số liệu riêng tại Việt Nam, nhưng nó phản ánh khá rõ cách các đường dây lừa đảo đang hoạt động: tạo cảm giác khẩn cấp để nạn nhân không có thời gian kiểm tra lại thông tin.
Những câu như “tài khoản sắp bị khóa”, “phải chuyển tiền trong 5 phút”, “không được nói với ai”, “đây là tài khoản bảo mật”, “nộp phí để lấy lại tiền” hay “xác minh ngay nếu không sẽ bị xử lý” đều hướng tới một mục tiêu: khiến nạn nhân hành động trước khi kịp nghi ngờ.
Vì vậy, ngay khi nhận ra mình có thể vừa mắc bẫy, việc đầu tiên không phải cố hỏi đối tượng xem “có phải lừa đảo không”, mà là cắt đứt khả năng tiền và thông tin tiếp tục bị sử dụng.
Nếu vừa chuyển tiền, cần liên hệ ngay ngân hàng thông qua hotline chính thức trên ứng dụng, website hoặc mặt sau thẻ. Cung cấp rõ thời gian giao dịch, số tiền, tài khoản nhận và yêu cầu được hướng dẫn tra soát giao dịch nghi lừa đảo.
Tốc độ rất quan trọng bởi tiền từ các vụ lừa đảo thường không nằm lâu tại tài khoản nhận đầu tiên. Các đối tượng có thể nhanh chóng chia nhỏ rồi chuyển qua nhiều tài khoản trung gian, ví điện tử hoặc những kênh khác nhằm gây khó khăn cho việc truy vết.
Người dùng không nên tự liên hệ với chủ tài khoản nhận tiền theo số điện thoại do kẻ gian cung cấp, cũng không nên tin bất kỳ ai sau đó gọi lại và nói có thể “thu hồi tiền” nếu tiếp tục đóng phí.
Một thủ đoạn khá phổ biến sau khi nạn nhân nhận ra bị lừa là xuất hiện thêm một nhóm khác tự xưng luật sư, chuyên gia an ninh mạng, nhân viên ngân hàng hoặc “đơn vị hỗ trợ lấy lại tiền”. Họ yêu cầu nộp thêm tiền để mở hồ sơ, phong tỏa tài khoản hoặc giải ngân khoản đã mất.
Trong nhiều trường hợp, đây chỉ là vòng lừa đảo thứ hai nhắm đúng vào người đang hoảng loạn và muốn lấy lại tài sản càng nhanh càng tốt.
Nếu đã cung cấp thông tin thẻ, tài khoản ngân hàng, mật khẩu hoặc mã xác thực, cần yêu cầu ngân hàng khóa hoặc hạn chế các dịch vụ có nguy cơ bị khai thác. Không nên chờ tới khi xuất hiện thêm một giao dịch lạ mới hành động.
Nếu mới nhập mật khẩu vào một website đáng ngờ nhưng chưa thấy tiền bị rút, vẫn cần coi thông tin đó đã có nguy cơ bị lộ. Kẻ gian có thể chưa sử dụng ngay mà chờ thời điểm khác hoặc kết hợp với dữ liệu thu thập từ những nguồn khác.
Trường hợp đã đưa mã OTP, mã xác nhận giao dịch hoặc thực hiện sinh trắc học theo hướng dẫn của người lạ càng cần xử lý nhanh, bởi đây có thể là bước cuối để đối tượng hoàn tất một giao dịch.
Điều quan trọng nhất trong những phút đầu là dừng dòng tiền và thu hồi quyền truy cập, thay vì cố xác định chính xác mình đã bị lừa bằng thủ đoạn nào.
Sau khi khóa dòng tiền, phải giành lại quyền kiểm soát tài khoản
Lừa đảo hiện nay hiếm khi chỉ nhắm vào một tài khoản.
Một mật khẩu email bị lấy có thể giúp đối tượng đặt lại mật khẩu mạng xã hội. Tài khoản mạng xã hội bị chiếm có thể tiếp tục được sử dụng để vay tiền bạn bè. Một ứng dụng độc hại trên điện thoại có thể đọc tin nhắn hoặc hỗ trợ kẻ gian tiếp tục thu thập dữ liệu.
Vì vậy, sau khi đã liên hệ ngân hàng, người dùng cần kiểm tra lại toàn bộ chuỗi tài khoản liên quan.
Nếu đã nhập mật khẩu vào website giả mạo, nên đổi mật khẩu từ một thiết bị đáng tin cậy. Nếu cùng mật khẩu được sử dụng ở nhiều dịch vụ, cần đổi ở tất cả các tài khoản quan trọng, trước hết là email, ngân hàng, mạng xã hội và những dịch vụ chứa thông tin thanh toán.
Email cần được ưu tiên đặc biệt vì đây thường là nơi nhận liên kết đặt lại mật khẩu của các tài khoản khác. Một người lấy được quyền kiểm soát email có thể tiếp tục chiếm nhiều tài khoản ngay cả khi mật khẩu ngân hàng đã được thay đổi.
Sau khi đổi mật khẩu, kiểm tra danh sách thiết bị và các phiên đăng nhập đang hoạt động. Nếu xuất hiện thiết bị, vị trí hoặc trình duyệt không nhận ra, nên đăng xuất khỏi toàn bộ phiên khác và đăng nhập lại trên thiết bị của mình.
Xác thực hai lớp cũng cần được bật nếu dịch vụ hỗ trợ.
Tuy nhiên, nếu trước đó đã cài một ứng dụng lạ theo hướng dẫn của đối tượng, không nên tiếp tục sử dụng chính chiếc điện thoại đó để thay đổi hàng loạt mật khẩu hoặc đăng nhập ngân hàng cho tới khi thiết bị được kiểm tra.
Các chiến dịch lừa đảo hiện nay có thể dẫn dụ người dùng cài APK ngoài kho ứng dụng chính thức hoặc phần mềm cho phép điều khiển thiết bị từ xa. Một số loại mã độc ngân hàng có khả năng đọc thông báo, lấy thông tin đăng nhập hoặc can thiệp vào giao dịch.
Trong trường hợp nghi ngờ điện thoại đã bị cài mã độc, nên ngắt kết nối mạng, không tiếp tục mở ứng dụng ngân hàng và dùng một thiết bị sạch để liên hệ ngân hàng hoặc đổi những mật khẩu quan trọng.
Không nên vội khôi phục cài đặt gốc trước khi đã lưu lại những thông tin cần làm bằng chứng, trừ khi có hướng dẫn cụ thể từ cơ quan chức năng hoặc chuyên gia kỹ thuật. Việc xóa sạch thiết bị ngay lập tức có thể khiến một số dữ liệu hữu ích cho quá trình xác minh bị mất.
Một vấn đề khác cần chú ý là SIM điện thoại. Nếu thiết bị đột nhiên mất sóng bất thường sau sự cố hoặc người dùng nhận được thông báo thay đổi SIM/eSIM mà mình không thực hiện, cần liên hệ nhà mạng ngay để kiểm tra nguy cơ SIM bị chiếm quyền.
Các tài khoản mạng xã hội cũng phải được rà soát. Nếu đối tượng đã kiểm soát Facebook, Zalo, Telegram hoặc dịch vụ nhắn tin khác, chúng có thể tiếp tục sử dụng danh tính của nạn nhân để hỏi vay tiền người thân.
Nếu phát hiện tài khoản bị chiếm quyền, cần cảnh báo người quen bằng một kênh khác thay vì chỉ đăng thông báo trên chính tài khoản có thể đang bị kẻ gian kiểm soát.
Giữ bằng chứng, trình báo và đừng để bị lừa lần thứ hai
Sau khi kiểm soát được tài khoản và dòng tiền, việc tiếp theo là lưu lại đầy đủ bằng chứng.
Không nên xóa ngay cuộc trò chuyện chỉ vì tức giận hoặc xấu hổ.
Hãy chụp lại tin nhắn, số điện thoại, tên tài khoản mạng xã hội, đường link, website, mã QR, số tài khoản nhận tiền, tên ngân hàng, biên lai giao dịch, thời điểm chuyển tiền và những nội dung mà đối tượng đã gửi.
Nếu có cuộc gọi, ghi lại thời gian, số gọi tới và nội dung chính còn nhớ được. Nếu đối tượng đã gửi file hoặc yêu cầu cài ứng dụng, giữ lại tên ứng dụng, đường dẫn hoặc ảnh màn hình liên quan nhưng không tiếp tục mở file đáng ngờ.
Những dữ liệu này có thể hỗ trợ ngân hàng và cơ quan công an khi tiếp nhận vụ việc.
Bộ Công an hiện khuyến cáo người đã cung cấp thông tin hoặc thực hiện giao dịch theo yêu cầu của đối tượng lừa đảo cần khẩn trương liên hệ ngân hàng để khóa tài khoản, đồng thời thông báo cơ quan công an để được hướng dẫn xử lý.
Trong các trường hợp liên quan tới chuyển tiền, người dân nên trình báo cơ quan công an gần nhất và cung cấp đầy đủ chứng từ giao dịch. Việc trình báo sớm không bảo đảm chắc chắn tiền sẽ được thu hồi, nhưng càng chậm, dòng tiền càng có nhiều thời gian bị chuyển qua các tài khoản trung gian.
Người bị lừa cũng cần đặc biệt cảnh giác trong những ngày tiếp theo.
Thông tin cá nhân đã lộ có thể tiếp tục được sử dụng cho các kịch bản khác. Chẳng hạn, sau một vụ giả danh ngân hàng, nạn nhân có thể nhận tiếp cuộc gọi từ người tự xưng là công an đang “điều tra vụ việc”, trong khi đây vẫn có thể là cùng một nhóm lừa đảo hoặc dữ liệu đã được bán cho đường dây khác.
Cũng không nên nghĩ một tin nhắn viết đúng chính tả, gọi đúng tên hay biết chính xác một số thông tin cá nhân thì chắc chắn đến từ tổ chức thật.
Công nghệ AI đang khiến việc tạo tin nhắn thuyết phục, giả giọng nói hay dựng hình ảnh trở nên dễ hơn. Bộ Công an cảnh báo tội phạm đang khai thác AI, deepfake, deepvoice, mạng xã hội và thanh toán điện tử để xây dựng kịch bản ngày càng giống thật.
Nghiên cứu của Kaspersky cho thấy 66% nạn nhân cho rằng AI đã được sử dụng trong vụ lừa đảo nhằm vào họ; trong đó 42% đề cập tin nhắn do AI tạo, 31% cho biết gặp giọng nói được tạo hoặc sao chép và 25% gặp hình ảnh hoặc video deepfake.
Điều này khiến một mẹo từng khá phổ biến như “tin nhắn lừa đảo thường viết sai chính tả” ngày càng kém giá trị.
Dấu hiệu quan trọng hơn nằm ở hành vi: Người gửi liên tục tạo sức ép về thời gian, yêu cầu giữ bí mật, muốn nạn nhân cung cấp OTP, mật khẩu, cài phần mềm ngoài kho ứng dụng hoặc chuyển tiền sang một tài khoản không thể xác minh độc lập.
Nguyên tắc tốt nhất là tách việc xác minh khỏi chính cuộc trò chuyện đang diễn ra.
Nếu người gọi nói từ ngân hàng, hãy tự tìm số hotline chính thức rồi gọi lại. Nếu một người thân bất ngờ nhắn vay tiền, hãy gọi trực tiếp hoặc xác minh qua một kênh khác. Nếu cơ quan nhà nước yêu cầu thực hiện thủ tục, truy cập cổng hoặc ứng dụng chính thức thay vì bấm đường link được gửi qua tin nhắn.
Và nếu đã nhận ra mình vừa mắc bẫy, hãy bỏ qua tâm lý muốn “gỡ lại ngay”.
Kẻ gian thường tận dụng chính cảm giác tiếc tiền, hoảng sợ và muốn sửa sai nhanh của nạn nhân để tiếp tục yêu cầu thêm một giao dịch.
Trong 30 phút đầu, mục tiêu không phải lấy lại toàn bộ số tiền bằng mọi giá. Mục tiêu thực tế hơn là khiến thiệt hại dừng lại càng sớm càng tốt: Khóa dòng tiền, giành lại tài khoản, giữ bằng chứng và chuyển vụ việc sang các kênh chính thức.


